


Лаборатории без песочницы
Свой многоузловой кластер с полным доступом: ломайте, исследуйте, восстанавливайте.
Практический курс для инженеров с production-like кейсами и задачами, которые редко удаётся потрогать на работе: Control Plane, надёжная инфраструктура и реальные отказы Kubernetes.
Собираем production-систему на технологиях
Каждую тему разбираем через практические кейсы до уровня процессов, сетевых пакетов и отказов. Дома такую инфраструктуру сложно развернуть без серьёзных затрат времени и ресурсов, а в самостоятельном обучении легко утонуть в информационном шуме.
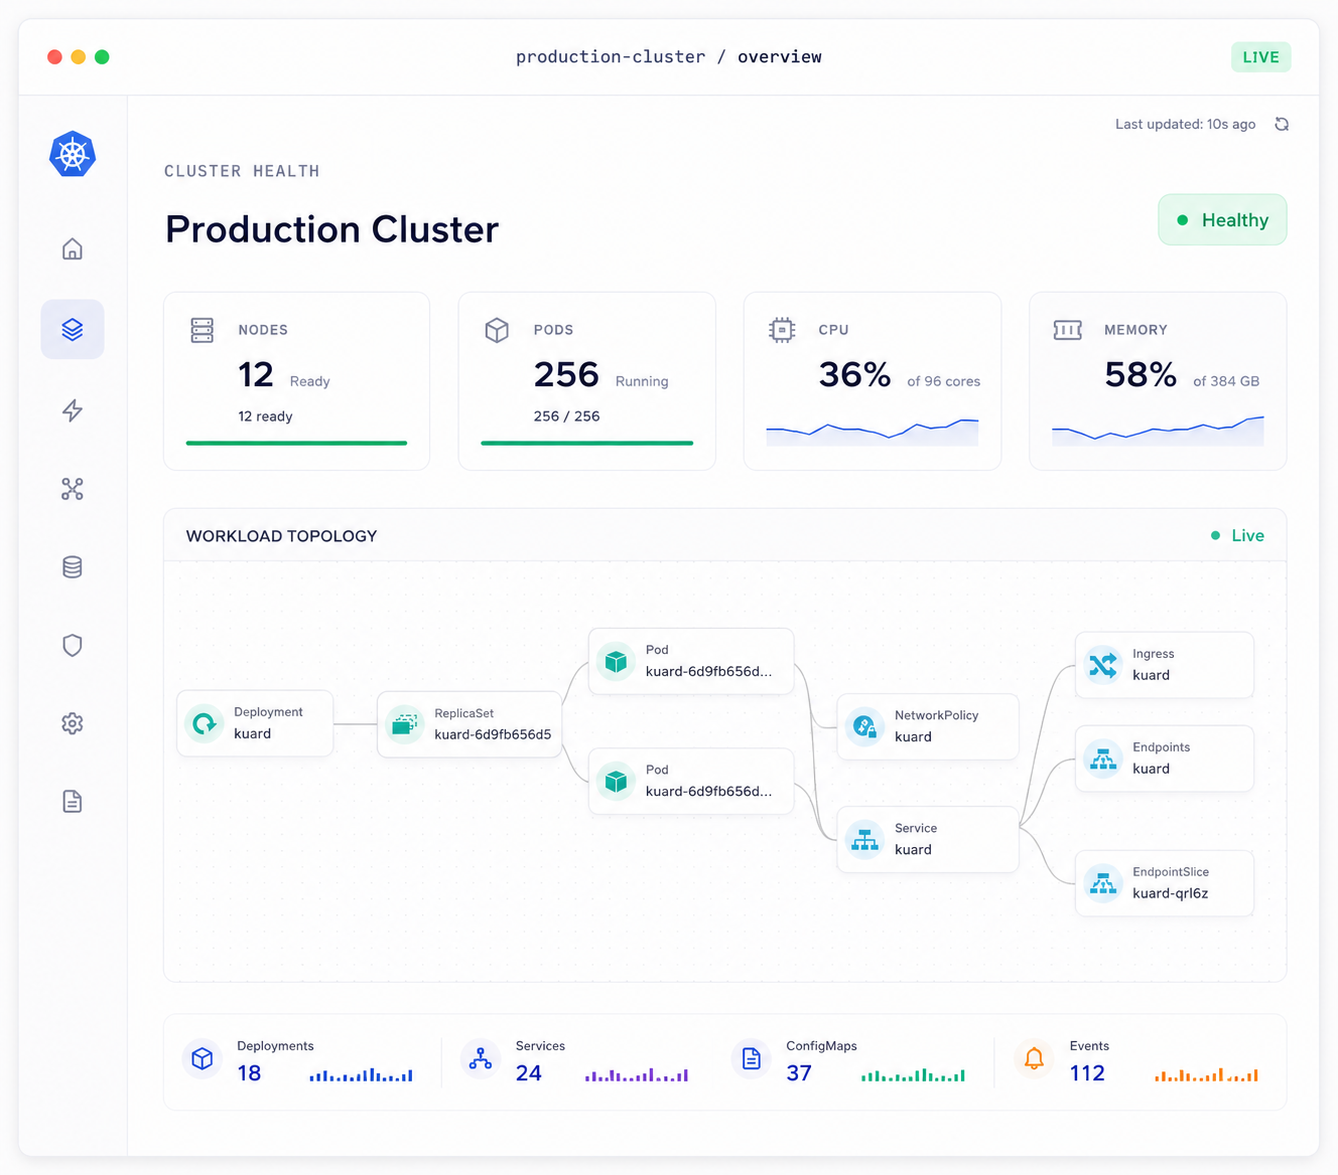
Работаем с готовым приложением Kuard. Код приложения писать не нужно — весь фокус на Kubernetes: deployment, сеть, доступы, масштабирование и диагностика. Еженедельные квизы помогают закреплять материал и видеть прогресс.
Last login: today on ttys001
NAME READY STATUS RESTARTS AGE
api-gateway-7c88f8d6-q2m9k 2/2 Running 0 24m
payments-6b459dc9d9-8zrxl 2/2 Running 0 18m
worker-58f9768f8b-pm4jg 1/1 Running 1 2h
student@lab ~ %
Свой многоузловой кластер с полным доступом: ломайте, исследуйте, восстанавливайте.
Читаем события, логи компонентов и сетевые трассировки — ищем первопричину, не симптом.
Review архитектуры и решений от SRE, которые ежедневно управляют большими кластерами.
10 тем · 4 практики · 1 RETRO
Устройство кластера, Control Plane, ноды и жизненный цикл запроса.
Изучить модуль ↗Основные объекты, команды и принципы, необходимые для уверенной работы.
Изучить модуль ↗Закрепляем ключевые принципы Kubernetes на учебном кластере.
Изучить модуль ↗Диагностика, управление состоянием и обслуживание worker-нод.
Изучить модуль ↗Чарты, values, релизы и управление пакетами в Kubernetes.
Изучить модуль ↗Разворачиваем приложение через Helm и подключаем репозиторий.
Изучить модуль ↗Контроль доступа, роли, сервисная сеть и политики взаимодействия.
Изучить модуль ↗Подключаем единую аутентификацию и управляем доступом через Keycloak.
Изучить модуль ↗Настраиваем RBAC, Istio и интеграцию с Keycloak в кластере.
Изучить модуль ↗Автоматическое масштабирование приложений и ресурсов кластера.
Изучить модуль ↗Полный путь изменения от commit до deployment в Kubernetes.
Изучить модуль ↗Проходим полный deploy-сценарий от commit до работающего приложения в кластере.
Изучить модуль ↗Сохраняем доступность приложений во время обновлений и работ на кластере.
Изучить модуль ↗Дополнительная тема с практическими приёмами для production-среды.
Изучить модуль ↗Подводим итоги, разбираем результаты и фиксируем следующие шаги.
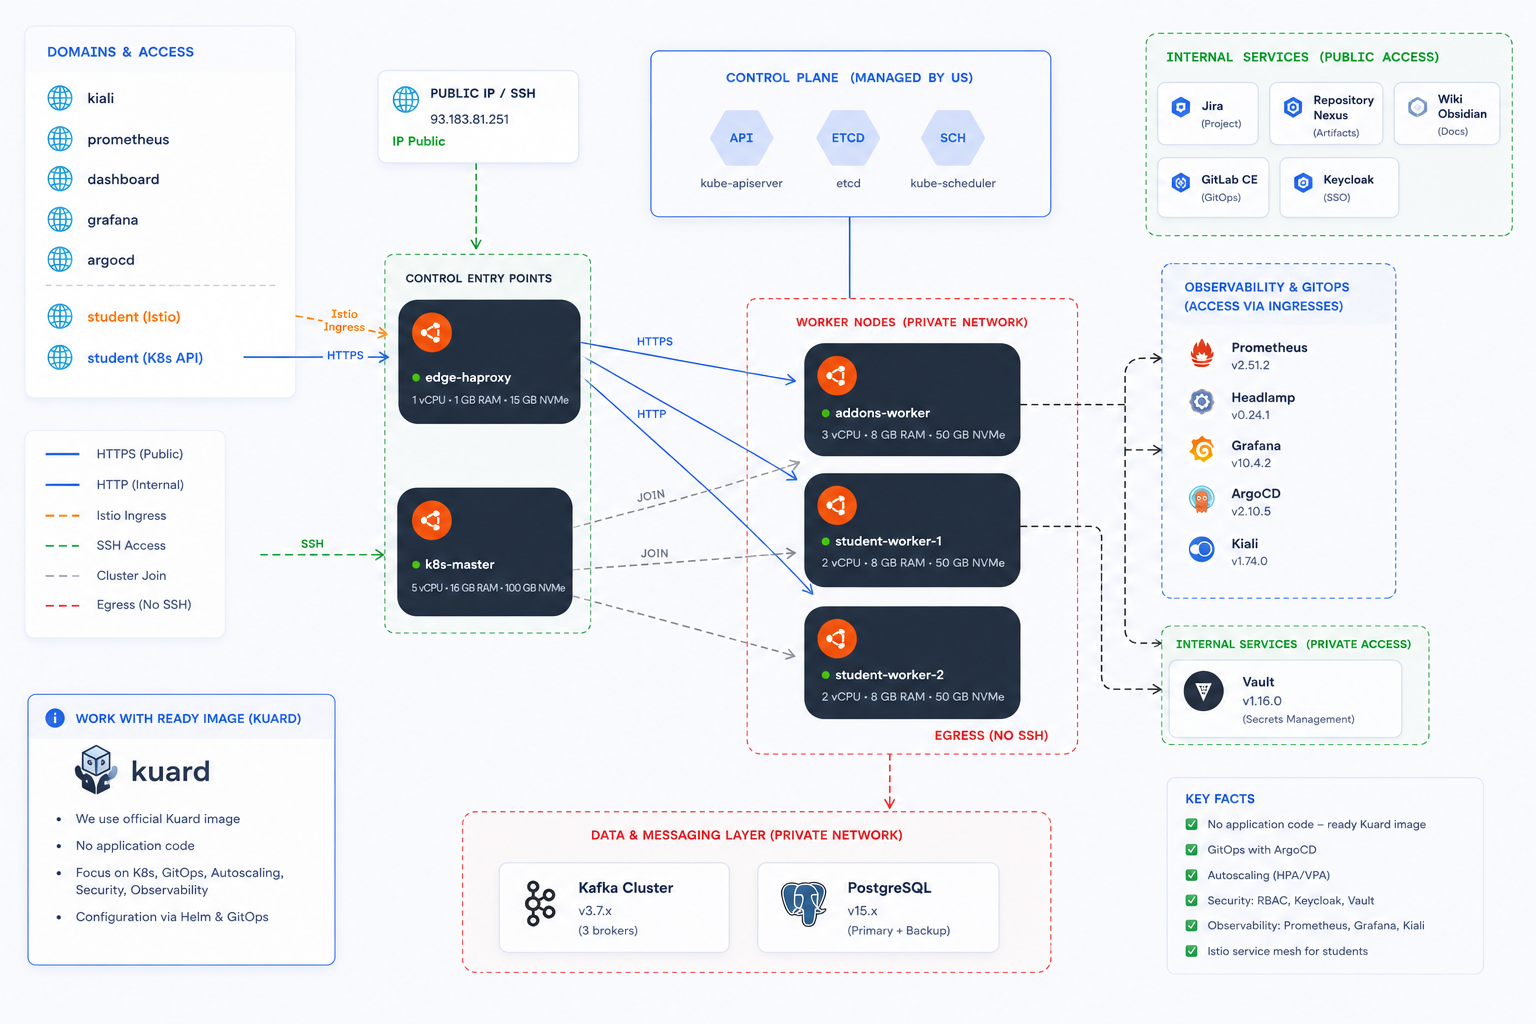
Изучить модуль ↗Не игрушечный minikube. Вы получите настоящую инфраструктуру, где каждое решение имеет последствия.
Три worker-ноды, выделенный Control Plane и полный набор observability-инструментов. Доступ 24/7 на время курса.
Живые встречи по вечерам, записи на следующий день, еженедельные квизы и персональный стенд без лишней теории.
90 минут · live + запись
120 минут · вместе с ментором
2–3 часа · в своём темпе
8 мест · старт 21 сентября · 3 занятия в неделю · 5 недель
10 тем · 4 практики · 1 RETRO
Практический курс с персональным стендом, реальными инструментами и разбором production-сценариев.
15% от стоимости курса — на развитие и восстановление лесов. 🌱
Забронировать место →Напишите организатору — поможем оценить уровень и понять, подходит ли вам программа.
@arbosculptor ↗Уверенная работа с командной строкой, контейнерами и базовым kubectl. Перед стартом дадим короткий self-check и материалы для выравнивания.
Около 6–8 часов: два занятия, лабораторная работа и разбор. Записи и стенды доступны весь период обучения.
Вы спроектируете production-кластер, настроите GitOps, observability, security policies и защитите решения на architecture review.
Чтобы уверенно включиться в практику с первой недели, достаточно базового инженерного фундамента и интереса к инфраструктуре.
Здесь появится команда преподавателей курса — инженеры и практики, которые каждый день работают с production-инфраструктурой.
Фото, имена и профили преподавателей добавим совсем скоро.
Освойте систему на уровне, на котором ей можно доверять.